
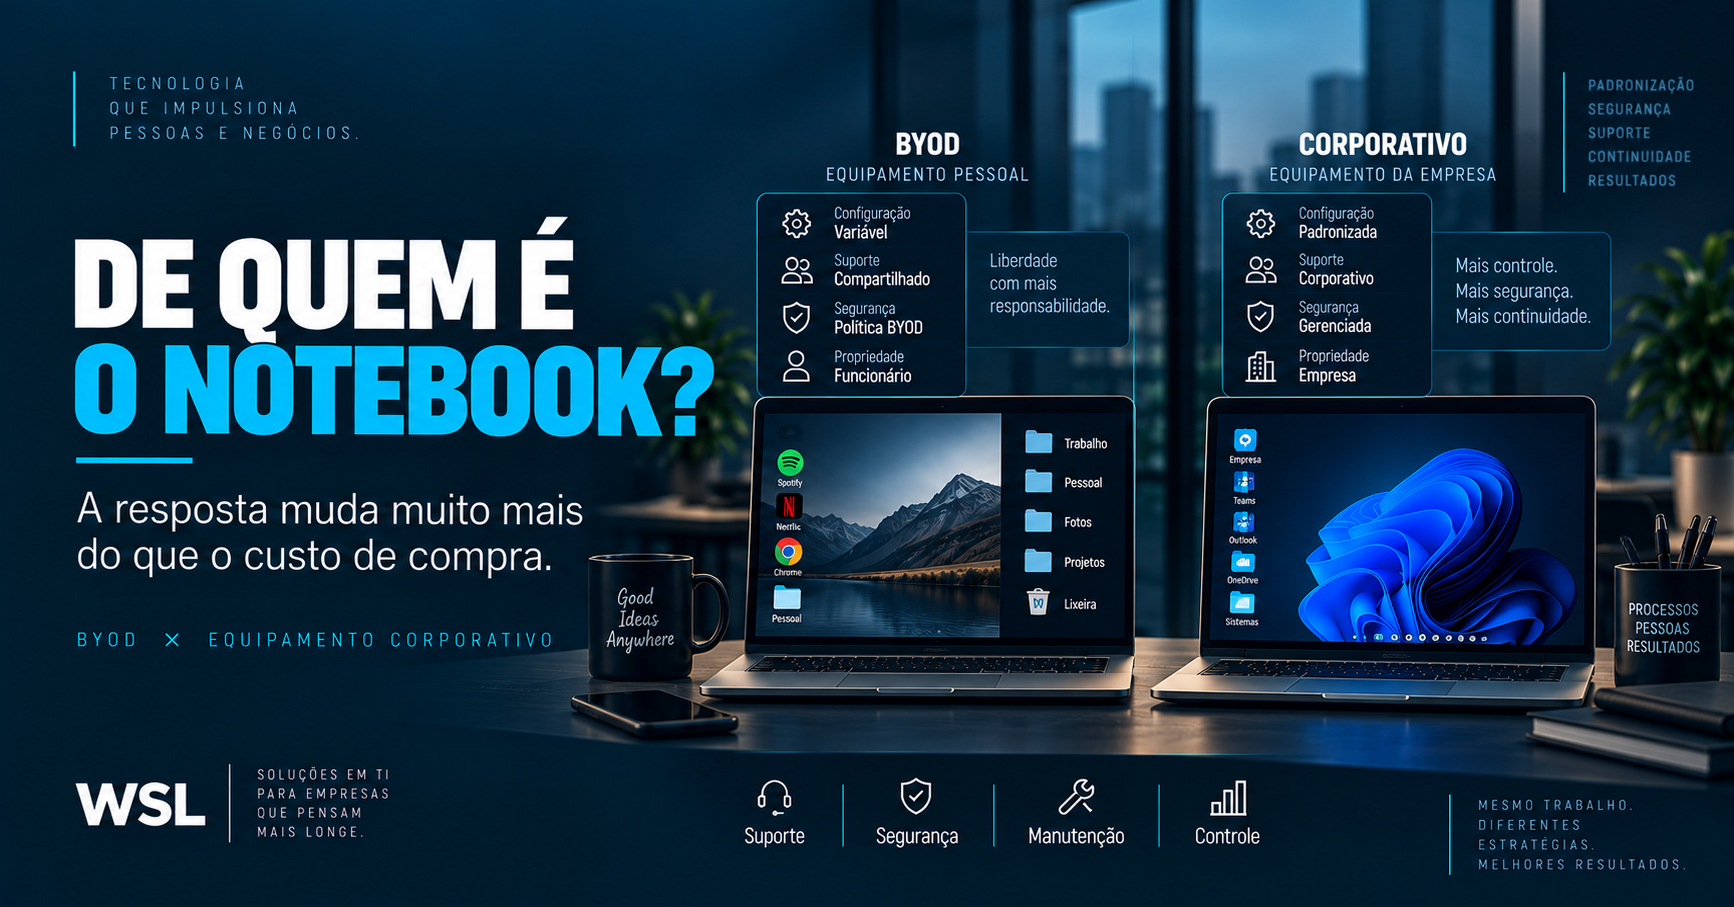
Permitir que colaboradores utilizem seus próprios notebooks pode parecer uma forma simples de reduzir investimentos em hardware.
O profissional já possui uma máquina.
A empresa evita comprar outro equipamento.
A entrada pode ser mais rápida.
À primeira vista, parece eficiente.
Mas, quando o notebook pessoal passa a ser utilizado para atividades corporativas, surgem questões que vão muito além do custo de aquisição.
Quem faz a manutenção?
Quem garante a segurança?
Quem decide quais programas podem ser instalados?
O equipamento precisa atender algum padrão mínimo?
O que acontece se ele quebrar?
E se o colaborador sair da empresa?
Quem é responsável pelos dados corporativos armazenados naquela máquina?
Essas perguntas fazem parte de uma estratégia conhecida como BYOD — Bring Your Own Device, ou “traga seu próprio dispositivo”.
Ela pode funcionar em determinados contextos.
Mas precisa ser planejada.
Porque notebook próprio e notebook corporativo representam modelos operacionais bastante diferentes.
O notebook da empresa é um ativo sob controle da organização
Quando a empresa fornece o equipamento, consegue determinar:
- modelo;
- configuração;
- sistema operacional;
- aplicativos instalados;
- políticas de segurança;
- antivírus;
- atualizações;
- acessos;
- ciclo de vida;
- manutenção;
- substituição.
Isso cria padronização.
Se existem 100 usuários utilizando três modelos homologados, a TI conhece o ambiente.
Sabe quais carregadores utilizar.
Quais docks funcionam.
Quais peças são compatíveis.
Como formatar.
Como restaurar.
Como substituir.
Quando o equipamento é pessoal, boa parte desse controle desaparece ou precisa ser negociada por meio de políticas.
BYOD aumenta a diversidade do parque
Imagine uma equipe com 30 colaboradores utilizando notebooks próprios.
Você pode ter:
Dell.
Lenovo.
Samsung.
Apple.
Acer.
ASUS.
Equipamentos novos.
Equipamentos antigos.
Windows 11.
macOS.
Memórias diferentes.
SSDs diferentes.
Processadores de várias gerações.
De repente, a equipe de TI não administra 30 notebooks.
Administra potencialmente 30 combinações tecnológicas diferentes.
Isso muda bastante o suporte.
Como definir o que a TI deve suportar?
Essa é uma das primeiras questões que uma política de BYOD deveria responder.
Se o notebook pessoal apresenta defeito, a empresa é responsável?
Se o problema está no Windows?
Na bateria?
No carregador?
Na placa?
No SSD?
Se o colaborador possui uma máquina de seis anos que não atende mais aos sistemas corporativos, quem arca com a atualização?
Sem regras claras, o suporte começa a entrar em uma zona cinzenta.
A TI pode acabar gastando tempo tentando resolver problemas em equipamentos sobre os quais possui pouco controle.
Segurança é um dos principais pontos
Quando dados corporativos circulam em um notebook pessoal, existe uma mistura entre:
ambiente profissional
e
ambiente particular.
O mesmo equipamento pode armazenar:
arquivos da empresa;
fotos pessoais;
aplicações corporativas;
programas particulares;
navegação pessoal;
credenciais profissionais.
Isso exige uma política de segurança bem estruturada.
Pode ser necessário definir requisitos como:
- criptografia;
- senha forte;
- MFA;
- antivírus;
- atualização obrigatória;
- bloqueio automático;
- restrição de usuários administrativos;
- proteção de dados corporativos;
- gestão remota.
A empresa precisa encontrar um equilíbrio entre proteger suas informações e respeitar que aquele equipamento pertence ao colaborador.
Privacidade também entra na discussão
Esse é um ponto sensível.
Se a empresa instala ferramentas de gerenciamento em um notebook pessoal, até onde ela pode monitorar?
Quais informações consegue visualizar?
Pode apagar dados remotamente?
Consegue acessar arquivos pessoais?
Pode bloquear o equipamento?
Essas questões precisam ser claramente definidas.
Uma política mal desenhada pode gerar desconforto e conflitos.
A separação entre dados corporativos e pessoais precisa ser pensada desde o início.
O desligamento é muito diferente
Quando o notebook pertence à empresa, o processo tende a ser mais simples.
O colaborador sai.
O equipamento retorna.
A TI bloqueia acessos.
Remove dados.
Reconfigura a máquina.
Realoca.
Em BYOD, o notebook não volta.
Então a empresa precisa garantir que:
- acessos corporativos foram revogados;
- sessões foram encerradas;
- certificados foram removidos;
- dados corporativos deixaram de estar disponíveis;
- aplicações empresariais foram desassociadas;
- informações confidenciais não permaneceram na máquina.
Isso exige um processo de offboarding mais cuidadoso.
E se o notebook pessoal quebrar?
Imagine um profissional trabalhando em home office.
A placa do notebook apresenta falha.
Quem resolve?
Se o equipamento fosse corporativo, o fluxo poderia ser:
falha;
chamado;
reserva;
manutenção;
retorno.
No BYOD, aparecem outras perguntas.
A empresa paga o reparo?
O colaborador precisa resolver?
Existe verba de manutenção?
A empresa fornece uma máquina provisória?
Qual é o prazo aceitável?
Se isso não estiver definido, um problema pessoal rapidamente se torna um problema operacional da empresa.
Equipamento reserva continua sendo importante
Mesmo com BYOD, a empresa pode precisar manter notebooks reserva.
Afinal, se um colaborador depende do próprio equipamento e ele falha, a operação continua precisando acontecer.
Isso reduz parte da economia aparente.
A empresa pode economizar na compra inicial, mas ainda precisar investir em contingência.
O padrão mínimo se torna ainda mais importante
Se a empresa permite dispositivos pessoais, precisa definir requisitos mínimos.
Por exemplo:
- sistema operacional suportado;
- memória mínima;
- SSD;
- processador compatível;
- TPM ou recursos de segurança;
- atualizações;
- versão mínima dos navegadores;
- autonomia, se aplicável.
Sem isso, a empresa pode acabar tentando rodar aplicações atuais em equipamentos completamente inadequados.
BYOD sem padrão mínimo pode transformar o ambiente corporativo em um parque sem qualquer controle tecnológico.
Aplicações específicas podem limitar a estratégia
Nem todo sistema funciona bem em qualquer equipamento.
Algumas aplicações dependem de:
Windows.
Arquitetura específica.
Certificados.
VPN.
Drivers.
Periféricos.
Aceleradores gráficos.
Portas físicas.
Antes de liberar BYOD para uma função, é importante entender se as ferramentas utilizadas realmente são compatíveis com ambientes variados.
Compatibilidade com periféricos também muda
Imagine um escritório padronizado com docks USB-C e dois monitores.
Os notebooks corporativos foram homologados.
Um colaborador chega com seu equipamento pessoal.
A USB-C dele transmite vídeo?
Aceita carregamento?
Suporta dois monitores?
Funciona com a dock?
Talvez sim.
Talvez não.
Agora a mesa supostamente padronizada precisa de uma exceção.
Quanto mais BYOD existe, maior pode ser a dificuldade de criar estações universais.
O custo não desaparece. Ele muda de lugar.
Esse é um ponto fundamental.
Ao adotar BYOD, a empresa pode reduzir parte do investimento em aquisição.
Mas outros custos podem crescer:
- suporte;
- segurança;
- gestão;
- licenças;
- compatibilidade;
- contingência;
- políticas;
- tempo da TI;
- risco operacional.
Portanto, comparar apenas:
comprar notebook × não comprar notebook
é insuficiente.
É necessário comparar o custo total dos dois modelos.
Existe também o modelo de auxílio para equipamento
Algumas empresas preferem uma estratégia intermediária.
O colaborador compra ou escolhe o equipamento e recebe algum tipo de subsídio.
Isso pode aumentar flexibilidade.
Mas ainda exige regras.
Quem é o proprietário?
Existe configuração mínima?
Há prazo mínimo de uso?
O que acontece em um desligamento?
Quem paga manutenção?
Quem mantém o ativo?
Sem respostas, o modelo apenas transfere a ambiguidade.
Notebook corporativo tende a facilitar padronização
Quando a empresa controla a aquisição, consegue criar perfis.
Por exemplo:
Administrativo
Mobilidade
Performance
Workstation
Cada um com equipamentos homologados.
Isso melhora:
- suporte;
- compra;
- manutenção;
- carregadores;
- docks;
- peças;
- segurança;
- reposição.
Quanto maior a empresa, mais valor essa padronização tende a gerar.
Mas BYOD pode fazer sentido em alguns contextos
Existem situações em que ele pode ser interessante.
Profissionais muito específicos.
Prestadores de serviço.
Equipes temporárias.
Funções com baixa exposição a dados sensíveis.
Ambientes altamente baseados em aplicações web.
Organizações que utilizam forte virtualização ou acesso remoto controlado.
Mesmo nesses casos, o ideal é estruturar a política antes.
Virtualização pode reduzir parte do risco
Em determinados modelos, o notebook pessoal funciona apenas como terminal.
O ambiente corporativo real fica em:
- desktop virtual;
- VDI;
- ambiente remoto;
- aplicação SaaS controlada.
Isso pode reduzir a quantidade de informação corporativa armazenada localmente.
Não elimina todos os riscos, mas muda a arquitetura de segurança.
Crie uma política de BYOD antes de permitir BYOD
Uma política mínima deveria responder:
Quais equipamentos são aceitos?
Sistemas, configuração e requisitos mínimos.
Quem é responsável pela manutenção?
Empresa ou colaborador?
Que suporte a TI oferece?
Aplicações corporativas ou hardware também?
Que ferramentas de segurança serão instaladas?
E quais permissões terão?
Como dados corporativos serão separados?
O que acontece se o notebook for roubado?
Existe equipamento de contingência?
Como funciona o desligamento?
A empresa pode remover dados remotamente?
Existe algum auxílio financeiro?
Essas respostas evitam improviso.
Talvez nem todos os colaboradores precisem estar no mesmo modelo
Uma empresa pode adotar uma estratégia híbrida.
Por exemplo:
Funcionários internos: equipamento corporativo.
Executivos e funções críticas: equipamento corporativo padronizado.
Prestadores específicos: BYOD sob política.
Equipes temporárias: acesso remoto controlado.
Isso permite adaptar o modelo ao risco.
Compare os dois cenários
Equipamento corporativo
Vantagens:
- maior padronização;
- controle de segurança;
- manutenção estruturada;
- inventário;
- facilidade de substituição;
- melhor integração com docks e acessórios.
Desafios:
- investimento inicial;
- logística;
- gestão de ativos;
- estoque;
- renovação.
BYOD
Vantagens potenciais:
- menor investimento inicial em hardware;
- flexibilidade;
- uso de equipamento já conhecido pelo profissional.
Desafios:
- fragmentação;
- suporte;
- segurança;
- privacidade;
- incompatibilidades;
- desligamento;
- contingência.
Nenhum modelo é automaticamente melhor.
Eles apenas distribuem responsabilidades de maneiras diferentes.
A pergunta principal é quem controla o ambiente de trabalho
Esse é o ponto central.
Quando o notebook pertence à empresa, ela controla boa parte do ciclo de vida.
Quando pertence ao funcionário, o controle é compartilhado.
E controle compartilhado exige regras mais claras.
Por isso, antes de adotar BYOD por economia ou conveniência, a empresa precisa responder:
Quem é responsável pelo equipamento quando algo dá errado?
Quem protege os dados?
Quem define o padrão?
Quem garante a continuidade do trabalho?
Se essas respostas não estiverem claras, a economia inicial pode se transformar em complexidade operacional depois.
